
Macam macam virus komputer adalah klasifikasi varian program perangkat lunak perusak (malware) yang peretas ciptakan untuk menyusup ke dalam sistem, menggandakan diri secara mandiri, merusak integritas berkas, serta mencuri data pribadi pengguna tanpa izin. Dalam era transformasi digital modern, keberadaan berbagai macam macam virus komputer mengancam stabilitas operasional komputer pribadi hingga jaringan perbankan global. Oleh karena itu, mengenali karakteristik setiap varian virus menjadi langkah awal krusial untuk membangun benteng pertahanan siber yang kokoh.
Faktanya, banyak pengguna awam masih menyamakan semua jenis ancaman digital sebagai “virus”, padahal virus sejatinya hanyalah salah satu subkategori spesifik dari keluarga besar perangkat lunak berbahaya (malware). Sejak kemunculan virus eksperimental pertama di dunia pada era 1970-an hingga ancaman serangan siber modern tahun 2026 yang mengacu pada kerangka kerja NIST Cybersecurity Framework serta standar tata kelola ISO/IEC 27001 Keamanan Informasi, metode penyusupan peretas terus bertransformasi menjadi semakin canggih. Oleh sebab itu, panduan komprehensif ini mengulas anatomi macam macam virus komputer, siklus hidup infeksi, ragam varian ancaman terpopuler, hingga strategi perlindungan bertingkat.
Meluruskan Kerancuan Istilah: Malware vs Virus vs Worm vs Trojan
Sebelum membedah ragam jenisnya lebih jauh, para pengguna komputer perlu memahami garis batas konseptual antara malware, virus, worm, dan Trojan:
- Malware (Malicious Software): Payung istilah umum yang mencakup seluruh jenis kode, skrip, atau perangkat lunak apa pun yang membawa niat jahat untuk merusak, memata-matai, atau mengganggu kinerja sistem komputer (mencakup virus, worm, Trojan, ransomware, dan spyware).
- Virus Komputer: Subkategori malware yang menempelkan salinan kodenya ke dalam berkas program sah (host file). Selain itu, virus tidak sanggup aktif atau menyebar secara mandiri tanpa adanya campur tangan manusia yang mengeksekusi berkas induk tersebut.
- Worm (Cacing Jaringan): Program perusak mandiri yang mampu menggandakan diri secara otomatis melintasi jaringan lokal LAN maupun internet tanpa memerlukan berkas tumpangan dan tanpa menunggu interaksi klik dari pengguna. Bahkan, aliran transmisi worm sering membanjiri jalur kabel jaringan seperti jenis jenis kabel UTP hingga memicu kemacetan bandwidth total.
- Trojan Horse: Perangkat lunak tipuan yang menyamar sebagai aplikasi bermanfaat (seperti pengunduh video, aktivator game gratis, atau driver perangkat) guna mengelabui pengguna agar memasangnya secara sukarela ke dalam sistem.
Empat Fase Siklus Hidup Infeksi Virus Komputer
Berdasarkan metodologi rekayasa keamanan perangkat lunak, sebuah virus komputer melewati empat tahapan siklus hidup sebelum berhasil melumpuhkan sistem komputer sasaran:
1. Fase Dormant (Tahap Hibernasi / Tidur)
Pada fase ini, kode virus telah berhasil menyusup ke dalam media penyimpanan komputer korban, namun virus memilih berdiam diri secara pasif. Selain itu, virus sengaja menonaktifkan aktivitas pemrosesan agar sistem pertahanan keamanan atau program antivirus tidak mencurigai keberadaannya. Oleh karena itu, fase tidur ini biasanya menunggu pemicu waktu tertentu (misalnya tanggal kalender spesifik) atau menunggu pengguna membuka program tertentu.
2. Fase Propagasi (Tahap Penggandaan Diri)
Begitu fase propagasi aktif, virus mulai menyalin replika kodenya secara masif ke dalam program executable lain (.exe), pustaka dinamis (.dll), sektor boot partisi, atau dokumen kantor. Dengan demikian, setiap berkas yang tertular kini menjadi pembawa virus baru yang siap menyebarkan infeksi ke media penyimpanan flashdisk maupun jaringan komputer.
3. Fase Triggering (Tahap Pemicu Aksi)
Fase pemicu terjadi ketika kondisi spesifik yang sang pembuat kode tentukan telah terpenuhi secara sempurna. Sebagai contoh, pemicu dapat berupa jumlah klik tertentu, waktu sistem komputer mencapai pukul 00:00, atau ketika pengguna membuka peramban web perbankan.
4. Fase Eksekusi (Tahap Pelepasan Muatan Bahaya / Payload)
Ini merupakan tahapan pamungkas saat virus melancarkan aksi perusakan intinya (payload delivery). Bahkan, dampak serangannya bervariasi luas, mulai dari sekadar memunculkan pesan teks mengganggu di layar monitor, merusak sektor tabel partisi hard disk, menghapus berkas dokumen skripsi, hingga mengenkripsi seluruh isi penyimpanan demi memeras tebusan uang.
Mengenal Macam Macam Virus Komputer dan Karakteristik Kerusakannya
Berikut adalah ulasan mendalam mengenai sepuluh varian dalam keluarga besar macam macam virus komputer dan malware paling berbahaya yang kerap mengancam integritas sistem informasi:
1. Resident Virus
Resident virus menetap permanen di dalam modul memori kerja komputer (RAM). Begitu sistem operasi komputer selesai memuat layanan dasar, virus ini langsung mengambil alih kendali alokasi memori utama. Bahkan, setiap kali sistem operasi mengeksekusi berkas program baru, resident virus akan langsung menginfeksi berkas tersebut secara otomatis. Selain itu, Anda dapat mempelajari peranan alokasi memori kerja ini pada pembahasan perbedaan RAM dan ROM.
2. Virus Aksi Langsung (Non-Resident Virus)
Virus aksi langsung bekerja dengan pola serangan kilat. Ketika pengguna mengeksekusi berkas pembawa virus, kode perusak ini langsung mencari berkas program sejenis di dalam folder penyimpanan, menyuntikkan kodenya ke berkas target, lalu segera menghentikan proses kodenya secara mandiri tanpa menetap di dalam RAM. Oleh sebab itu, dampaknya cenderung terlokalisir pada folder tertentu.
3. Boot Sector Virus
Boot sector virus menyerang sektor awal media penyimpanan fisik (Master Boot Record / MBR). Selanjutnya, virus ini mengambil alih kendali sistem sebelum sistem operasi Windows atau Linux sempat memuat komponen kernel dasarnya. Oleh karena itu, komputer yang terjangkit virus sektor boot ini sering kali mengalami kegagalan proses booting (Blue Screen atau layar hitam kosong) saat pengguna pertama kali menyalakan mesin.
4. Macro Virus
Macro virus menyusup melalui bahasa skrip pemrograman otomatis (seperti Visual Basic for Applications / VBA) yang tertanam di dalam dokumen perkantoran Microsoft Word, Excel, maupun PowerPoint. Ketika korban membuka dokumen lampiran email yang memuat makro berbahaya, skrip tersebut segera mengeksekusi perintah jahat, merusak berkas templat global (Normal.dot), serta mengirimkan dokumen beracun ke seluruh kontak buku alamat email korban. Akibatnya, seluruh rekan kerja korban dapat tertular dalam hitungan menit.
5. Trojan Horse
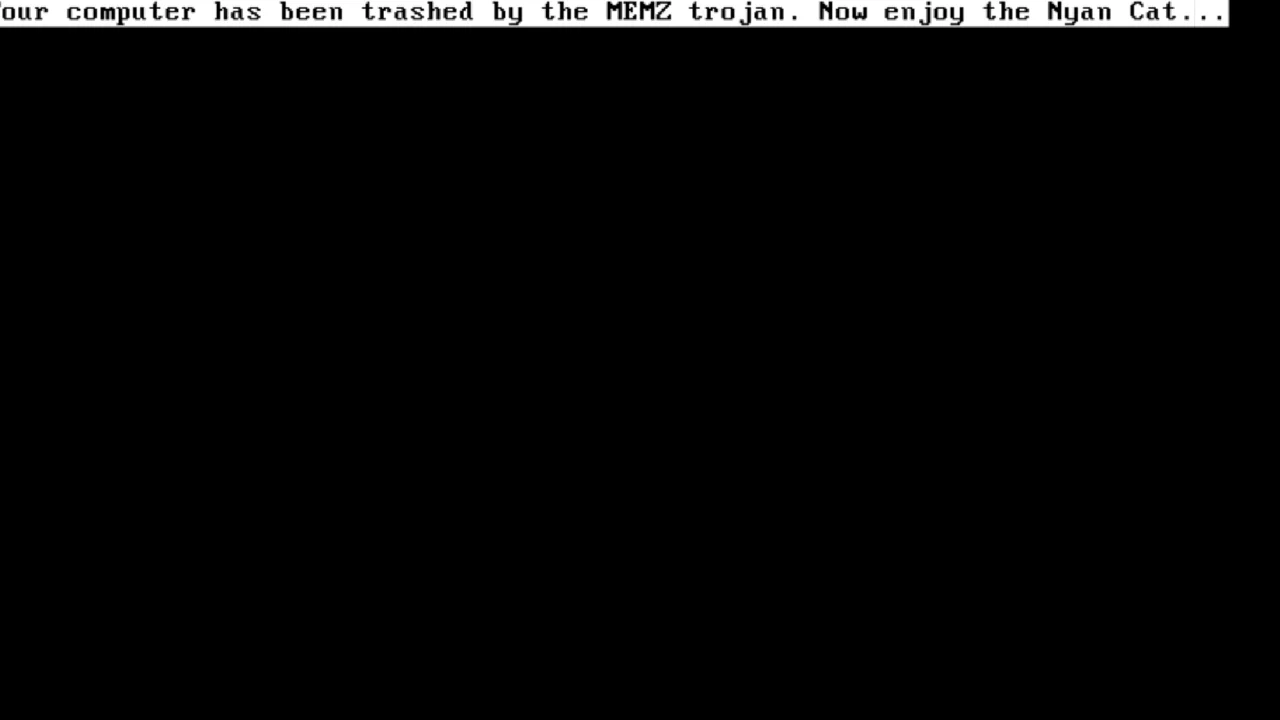
Trojan horse mengusung filosofi taktik kuda Troya dari mitologi Yunani kuno. Peretas menyamarkan program berbahaya ini ke dalam wujud piranti lunak bajakan, game gratis, atau pembaruan palsu Adobe Flash. Begitu pengguna memasang aplikasi tersebut, Trojan membuka pintu belakang tersembunyi (backdoor) yang memberi akses kendali penuh kepada peretas dari jarak jauh untuk mencuri informasi kredensial login. Dengan demikian, privasi akun korban langsung terancam bahaya besar.
6. Worm (Cacing Jaringan)
Worm merupakan predator jaringan yang sangat agresif. Selain itu, worm memanfaatkan celah keamanan protokol jaringan (seperti kerentanan Server Message Block / SMB pada sistem operasi) untuk melompat dari satu unit komputer menuju ratusan komputer lain dalam satu segmen LAN secara otonom. Guna mencegah rembetan worm semacam ini, administrator wajib menerapkan isolasi segmentasi port memakai perbedaan hub switch dan router.
7. Ransomware
Ransomware merupakan ancaman siber paling merugikan dalam industri komputasi modern. Malware pemeras ini menggunakan algoritma kriptografi militer tingkat tinggi (seperti AES-256 dan RSA-4096) untuk mengunci seluruh dokumen berharga korban. Selanjutnya, pelaku menampilkan pesan pop-up yang menuntut korban mentransfer tebusan uang dalam bentuk mata uang kripto (Bitcoin atau Monero) sebagai syarat mendapatkan kunci pembuka sandi (dekripsi). Oleh sebab itu, banyak korporasi menderita kerugian finansial masif akibat ransomware.
8. Spyware dan Keylogger
Spyware beroperasi bagaikan mata-mata bayangan di dalam sistem. Program ini mencatat kebiasaan penjelajahan web korban, memantau riwayat pencarian, hingga merekam gambar layar secara berkala. Lebih lanjut, varian yang paling berbahaya bernama keylogger, yakni modul pengintai yang mencatat setiap ketukan tombol keyboard secara akurat guna meraup nomor kartu kredit, username, password internet banking, dan kode OTP korban.
9. Rootkit
Rootkit merupakan perusak tingkat tinggi yang menyusup hingga ke lapisan terdalam sistem operasi (lapisan Kernel Ring 0). Selain itu, rootkit memanipulasi panggilan antarmuka sistem (API hooks) untuk menyembunyikan proses berbahaya miliknya dari daftar Task Manager dan perangkat lunak antivirus standar. Akibatnya, keberadaan rootkit sangat sulit terdeteksi oleh pemindai keamanan biasa.
10. Polymorphic dan Metamorphic Virus
Polymorphic virus adalah varian virus cerdas yang memiliki kemampuan mengubah bentuk kode biner dan pola kunci enkripsinya setiap kali menulari berkas baru. Dengan kemampuan kamuflase dinamis ini, tanda tangan digital (hash signature) virus selalu tampak berbeda, sehingga sanggup mengelabui mekanisme pendeteksian antivirus berbasis basis data tradisional. Faktanya, hanya teknologi antivirus berbasis kecerdasan buatan yang sanggup mencegat varian mutatif ini.
Tabel Komparasi Karakteristik Varian Virus dan Malware
Guna memberikan pemahaman komparatif yang terstruktur, bagian ini menyajikan matriks perbandingan dari sepuluh varian ancaman digital di atas:
1. Matriks Analisis Karakteristik Varian Malware
| Nama Varian | Kebutuhan File Inang | Metode Replikasi | Tingkat Kerusakan | Contoh Kasus |
|---|---|---|---|---|
| Resident Virus | Menempel pada aplikasi .exe/.com | Menginfeksi memori RAM aktif | Tinggi (merusak seluruh file terbuka) | CMJ, Randex |
| Virus Aksi Langsung | Menempel pada berkas target | Menular saat berkas berjalan | Sedang (terbatas pada folder sasaran) | Vienna Virus |
| Boot Sector Virus | Menyerang sektor boot MBR | Mengganti kode bootloader fisik | Kritis (sistem gagal booting total) | Brain (1986), Stoned |
| Macro Virus | Menyisipkan skrip ke dokumen Office | Menulari templat dokumen global | Sedang hingga Tinggi (dokumen korup) | Melissa (1999) |
| Trojan Horse | Aplikasi tipuan mandiri | Menyamar sebagai software gratis | Sangat Kritis (peretas menguasai kontrol sistem) | Zeus, MEMZ Trojan |
| Worm Komputer | Program independen tanpa inang | Otomatis via celah keamanan jaringan | Kritis (bandwidth jaringan lumpuh) | ILOVEYOU, Conficker |
| Ransomware | Paket modul malware khusus | Eksploitasi celah RDP atau phishing | Bencana (seluruh berkas terkunci enkripsi) | WannaCry, LockBit 3.0 |
| Spyware & Keylogger | Menyusup ke proses sistem operasi | Merekam ketukan tombol rahasia | Tinggi (pencurian identitas perbankan) | Pegasus, Ardamax |
| Rootkit | Menyusup ke driver kernel OS | Mengaitkan kode ke fungsi inti | Kritis (antivirus gagal mendeteksi) | Stuxnet, Flame |
| Polymorphic Virus | Berkas biner dinamis terenkripsi | Mengubah mutasi kode saat replikasi | Tinggi (kebal deteksi hash antivirus) | 1260 Virus, Cascade |
Faktanya, kombinasi ancaman siber di atas mempertegas pentingnya perlindungan berkas basis data relasional perusahaan dari bahaya kebocoran, sebagaimana terangkum dalam arsitektur penyimpanan macam macam tipe data di MySQL.
Lima Tanda Utama Komputer Anda Telah Terinfeksi Virus
Meskipun malware modern sering beroperasi secara senyap, sistem komputer yang terinfeksi umumnya memperlihatkan gejala-gejala penurunan performa berikut:
- Kinerja Komputer Merosot Tajam Secara Tiba-Tiba: Utilisasi prosesor (CPU) dan kapasitas RAM melonjak hingga 100% secara terus-menerus meskipun pengguna tidak membuka aplikasi berat apa pun. Selain itu, kondisi ini terjadi karena virus menjalankan proses penambangan kripto ilegal atau pemindaian jaringan di latar belakang.
- Muncul Jendela Pop-up Iklan dan Peringatan Aneh: Layar monitor terus-menerus memunculkan jendela iklan mengganggu (adware) atau kotak dialog palsu yang menyatakan komputer rusak parah dan mendesak pengguna membeli perangkat lunak bodong. Oleh sebab itu, pengguna membutuhkan kewaspadaan ekstra menghadapi gejala ini.
- Pengguna Mendadak Gagal Membuka Dokumen Kerja Penting: Dokumen kerja penting mendadak gagal terbuka, berganti ekstensi asing (seperti .locked atau .crypto), atau berubah wujud menjadi berkas pintasan (shortcut palsu) berukuran 1 KB.
- Koneksi Internet Sangat Lambat Tanpa Sebab yang Jelas: Lampu indikator aktivitas jaringan pada router terus berkedip kencang meskipun tidak ada aktivitas pengunduhan. Bahkan, situasi ini mengindikasikan komputer telah berubah menjadi mesin zombi (botnet) yang aktif melancarkan serangan penolakan layanan massal (DDoS).
- Program Antivirus dan Task Manager Mengalami Gangguan Parah: Malware tingkat lanjut segera mematikan perlindungan Windows Defender, memblokir akses pembukaan Task Manager, serta melarang pengguna membuka situs web resmi vendor keamanan siber. Akibatnya, pemulihan sistem menjadi semakin menantang.
Catatan Sejarah: Lima Serangan Virus Paling Berdampak di Dunia
Sejarah perkembangan teknologi komputer mencatat deretan peristiwa kelam akibat ledakan serangan macam macam virus komputer legendaris yang merugikan industri hingga miliaran dolar Amerika Serikat:
- Brain Virus (1986): Dua bersaudara asal Pakistan (Basit dan Amjad Farooq Alvi) menciptakan virus ini yang menyerang sistem operasi MS-DOS melalui media disket floppy.
- CIH / Chernobyl Virus (1998): Mahasiswa Taiwan bernama Chen Ing-Hau merancang virus ganas ini yang tidak hanya menghapus data hard disk, namun juga sanggup menimpa isi chip memori BIOS (Flash ROM) motherboard hingga komputer mati total secara fisik.
- ILOVEYOU Worm (2000): Menyebar melalui lampiran email bertajuk surat cinta palsu (“LOVE-LETTER-FOR-YOU.TXT.vbs”) dari Filipina. Bahkan, dalam waktu hitungan jam, cacing ini menginfeksi lebih dari 10 persen komputer yang terhubung ke internet di seluruh dunia.
- Conficker Worm (2008): Mengeksploitasi celah kelemahan layanan Windows RPC untuk membangun jaringan botnet raksasa beranggotakan jutaan komputer di lebih dari 190 negara.
- WannaCry Ransomware (2017): Memanfaatkan eksploit EternalBlue untuk mengunci lebih dari 200.000 komputer rumah sakit, perbankan, dan telekomunikasi di 150 negara dalam hitungan hari. Oleh sebab itu, kasus ini menegaskan pentingnya pembaruan patch keamanan pada instalasi komputer server.
Cara Mencegah Serangan Macam Macam Virus Komputer
Menghadapi ancaman macam macam virus komputer modern, pengguna tidak boleh hanya bergantung pada satu program antivirus gratisan. Kerangka keamanan siber industri merekomendasikan penerapan strategi pertahanan berlapis (defense-in-depth) berikut:
- Gunakan Solusi Keamanan Endpoint Modern Berbasis AI (EDR): Pasang perangkat lunak proteksi yang tidak sekadar mengandalkan pencocokan tanda tangan (signature database), melainkan menggunakan analisis perilaku (behavioral analysis) dan kecerdasan buatan untuk mencegat malware jenis baru (zero-day threat).
- Terapkan Kebijakan Pencadangan Data 3-2-1: Simpan minimal **3 salinan data**, pada **2 jenis media penyimpanan berbeda** (misalnya SSD eksternal dan server lokal), dengan **1 salinan berada di lokasi luar (offsite/cloud backup)** yang terisolasi dari jaringan utama.
- Lakukan Pembaruan Patch Sistem Operasi Secara Berkala: Selalu perbarui sistem operasi Windows, macOS, atau kernel distribusi server seperti yang terulas di artikel mengenal Debian Linux guna menutup celah keamanan eksploitasi peretas.
- Terapkan Prinsip Hak Akses Terkecil (Least Privilege): Jangan gunakan akun dengan hak akses Administrator untuk aktivitas komputasi harian. Oleh sebab itu, jalankan komputer memakai akun standar (Standard User) agar virus gagal menyuntikkan kodenya ke folder sistem Windows.
- Waspadai Rekayasa Sosial (Social Engineering): Jangan pernah mengeklik tautan mencurigakan di dalam email asing, hindari mengunduh piranti lunak bajakan (crack/keygen), dan selalu periksa ekstensi berkas sebelum melakukan klik dua kali. Dengan demikian, pengguna mampu menekan risiko infeksi hingga titik terendah.
Pertanyaan Umum Seputar Macam-Macam Virus Komputer (FAQ)
Berikut rangkuman tanya jawab penting yang kerap pembaca ajukan seputar definisi, karakteristik, dan penanganan macam macam virus komputer:
Apa Perbedaan Mendasar Antara Virus Komputer dan Malware?
Malware adalah payung istilah umum untuk semua perangkat lunak berbahaya, sedangkan virus adalah salah satu subkategori spesifik malware. Karakteristik khusus virus komputer terletak pada kebutuhannya menempel pada berkas inang (host file) dan memerlukan tindakan eksekusi pengguna untuk aktif dan menyebar.
Mengapa Kalangan Pakar Menilai Ransomware Sebagai Ancaman Paling Berbahaya?
Kalangan pakar menilai ransomware paling berbahaya karena program ini mengunci berkas korban memakai enkripsi rumit sehingga pengguna gagal mengakses data tanpa kunci dekripsi. Pelaku kemudian memeras korban dengan meminta tebusan uang bernilai tinggi, sehingga menimbulkan kerugian finansial masif bagi perusahaan.
Bagaimana Cara Virus Komputer Menular dari Satu Komputer ke Komputer Lain?
Virus komputer menular melalui berbagai media perantara, seperti pertukaran media penyimpanan flashdisk yang terinfeksi, pengunduhan berkas bajakan dari situs web mencurigakan, lampiran email phishing berbahaya, serta eksploitasi celah keamanan jaringan lokal tanpa pembaruan patch.
Apakah Pengguna Sistem Operasi Linux dan macOS Bisa Terkena Virus?
Pengguna Linux dan macOS tetap berpotensi menghadapi serangan malware dan virus, kendati peluangnya lebih kecil ketimbang pengguna sistem operasi Windows. Arsitektur izin akses berkas Unix memang lebih ketat, namun peretas tetap merancang trojan khusus, skrip penambang kripto, dan ransomware yang menargetkan server Linux dan komputer Mac.
Langkah Darurat Apa yang Harus Anda Lakukan Saat Komputer Terkena Virus?
Langkah darurat pertama adalah segera mencabut koneksi kabel LAN atau mematikan sambungan Wi-Fi untuk mencegah penularan virus ke komputer lain. Selanjutnya, jalankan komputer dalam mode aman (Safe Mode), lakukan pemindaian mendalam memakai antivirus tepercaya, dan pulihkan berkas dari salinan cadangan bersih.
Rangkuman dan Kesimpulan
Pada akhirnya, pemahaman mengenai macam macam virus komputer membekali Anda dengan kewaspadaan digital yang sangat berharga di era serba terhubung ini. Mengetahui karakteristik unik dari virus residen, worm, Trojan, ransomware, hingga spyware memungkinkan Anda merancang langkah pencegahan yang tepat sebelum insiden perusakan terjadi. Melalui kombinasi pemakaian piranti lunak keamanan mutakhir, kedisiplinan pembaruan sistem operasi, serta penerapan strategi backup data 3-2-1, sistem informasi berharga Anda akan terlindungi secara maksimal dari segala bentuk serangan siber.
Guna memperluas pemahaman infrastruktur teknologi informasi Anda secara menyeluruh, simak pula panduan konfigurasi perangkat jaringan pada artikel perbedaan hub switch dan router serta tata kelola pusat data di panduan mengenal komputer server.
Bermanfaat? Bagikan artikel ini ke grup WhatsApp Anda:
Bagikan ke WhatsApp

